Domain lift-design.de kaufen?
Wir ziehen mit dem Projekt
lift-design.de um.
Sind Sie am Kauf der Domain
lift-design.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lift-design.de kaufen?
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **

Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
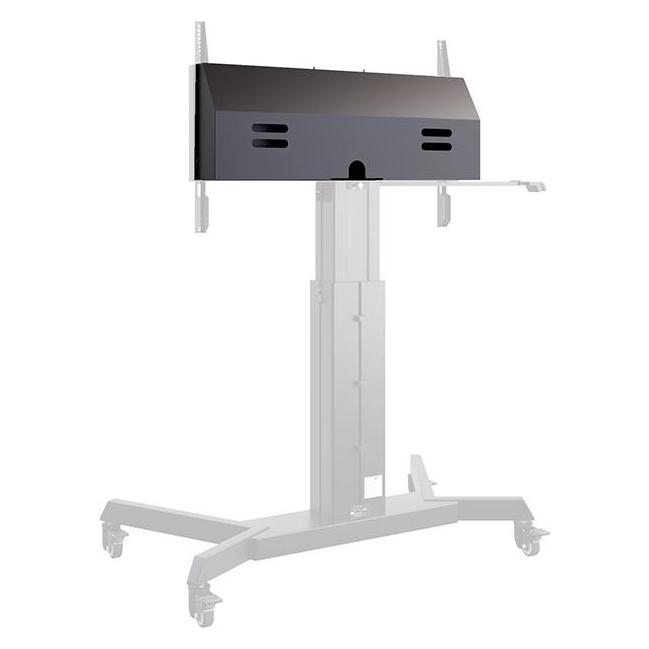
Hagor HP Lift– Cover incl. Padlocks rueckseitige Abdeckung fue Serie Schutz (8911)Produktbeschreibung: HAGOR HP Lift Montagekomponente - Schwarz, Produkttyp: Montagekomponente - am Wagen montierbar - verriegelbar, Montagekomponenten: Rückseitige Abdeckung, Abmessungen (Breite x Tiefe x Höhe): 97,2 cm x 34,8 cm x 13,7 cm, Farbe: Schwarz, Packungsinhalt: 2 Vorhängeschlösser, Entwickelt für: HP Lift Floorstand, Lift Floor-Wall, Lift Mobile114,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ästhetik der TechnikÄsthetik der Technik , Klimawandel und steigende Baukosten haben das Interesse an Lowtech-Ansätzen in der Architektur neu entfacht. Architekt*innen suchen heute vermehrt nach einfachen, effizienten Lösungen, die im Einklang mit den lokalen Bedingungen realisierbar sind. Das Buch zeigt an drei experimentellen Häusern der 1970-90er Jahre, wie die Gebäudetechnik als integraler Bestandteil des Entwurfs und des architektonischen Konzepts verstanden werden kann. Das "Baumhaus" von Ot Hoffmann in Darmstadt, das "Solarhaus" von Rolf Schoch in Zollikofen und das "Lufthaus", das Internationale Begegnungszentrum der Wissenschaft, IBZ, von Otto Steidle in Berlin, sie alle rücken die Potenziale der Natur in den Mittelpunkt und arbeiten mit haustechnischem Lowtech-Ideen wie Wasserspeicherung und -weiterverwendung, passiver Kühlung und Nutzung von Solarenergie. Mit Unterstützung des Klimaingenieurs Christian Frenzel von Transsolar führte ein interdisziplinäres Team der Universität Weimar Messungen vor Ort durch und befragte die Nutzer*innen. Die Ergebnisse wurden textlich, fotografisch, und zeichnerisch aufbereitet, um die technischen Inhalte anschaulich zugänglich zu machen. Im letzten Kapitel werden aus der Analyse der drei konkreten Beispiele allgemeine Prinzipien abgeleitet und untersucht, welche Auswirkungen Lowtech-Systeme auf Städtebau, Typus, Form und Grundriss eines Gebäudes haben können. Ästhetik der Technik ist der erste Band der Serie BauentwurfsEXPERIMENTE, die an der Professur Bauentwurfslehre unter Leitung von Junior-Prof. Christina Köchling herausgegeben wird. Weitere Bände zu den Themen Hybride Tragwerke, Additive Konstruktionen und Wiederverwendung von Bauteilen sind in Planung. , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202412, Produktform: Kartoniert, Redaktion: Köchling, Christina~Weimar, Bauhaus-Universität, Seitenzahl/Blattzahl: 168, Keyword: Architektur; Experimentelles Bauen; Gebäudetechnik; Haustechnik; Klimawandel; Lowtech; Solarenergie; Wasser; Ökohaus; Ökologie, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur, Fachkategorie: Einzelne Architekten und Architekturbüros~Materialien in der Architektur~Grüne Architektur und grünes Design, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 195, Höhe: 15, Gewicht: 464, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Wie richtet man ein sicheres E-Mail-Konto ein, um Schutz vor Datenmissbrauch und Phishing zu gewährleisten?
1. Verwende eine starke Passphrase, die aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen besteht. 2. Aktiviere die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Sei vorsichtig beim Öffnen von E-Mail-Anhängen und klicke nicht auf verdächtige Links. **
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hagor HP Lift– Cover incl. Padlocks rueckseitige Abdeckung fue Serie Schutz (8911)Produktbeschreibung: HAGOR HP Lift Montagekomponente - Schwarz, Produkttyp: Montagekomponente - am Wagen montierbar - verriegelbar, Montagekomponenten: Rückseitige Abdeckung, Abmessungen (Breite x Tiefe x Höhe): 97,2 cm x 34,8 cm x 13,7 cm, Farbe: Schwarz, Packungsinhalt: 2 Vorhängeschlösser, Entwickelt für: HP Lift Floorstand, Lift Floor-Wall, Lift Mobile114,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
Ästhetik der TechnikÄsthetik der Technik , Klimawandel und steigende Baukosten haben das Interesse an Lowtech-Ansätzen in der Architektur neu entfacht. Architekt*innen suchen heute vermehrt nach einfachen, effizienten Lösungen, die im Einklang mit den lokalen Bedingungen realisierbar sind. Das Buch zeigt an drei experimentellen Häusern der 1970-90er Jahre, wie die Gebäudetechnik als integraler Bestandteil des Entwurfs und des architektonischen Konzepts verstanden werden kann. Das "Baumhaus" von Ot Hoffmann in Darmstadt, das "Solarhaus" von Rolf Schoch in Zollikofen und das "Lufthaus", das Internationale Begegnungszentrum der Wissenschaft, IBZ, von Otto Steidle in Berlin, sie alle rücken die Potenziale der Natur in den Mittelpunkt und arbeiten mit haustechnischem Lowtech-Ideen wie Wasserspeicherung und -weiterverwendung, passiver Kühlung und Nutzung von Solarenergie. Mit Unterstützung des Klimaingenieurs Christian Frenzel von Transsolar führte ein interdisziplinäres Team der Universität Weimar Messungen vor Ort durch und befragte die Nutzer*innen. Die Ergebnisse wurden textlich, fotografisch, und zeichnerisch aufbereitet, um die technischen Inhalte anschaulich zugänglich zu machen. Im letzten Kapitel werden aus der Analyse der drei konkreten Beispiele allgemeine Prinzipien abgeleitet und untersucht, welche Auswirkungen Lowtech-Systeme auf Städtebau, Typus, Form und Grundriss eines Gebäudes haben können. Ästhetik der Technik ist der erste Band der Serie BauentwurfsEXPERIMENTE, die an der Professur Bauentwurfslehre unter Leitung von Junior-Prof. Christina Köchling herausgegeben wird. Weitere Bände zu den Themen Hybride Tragwerke, Additive Konstruktionen und Wiederverwendung von Bauteilen sind in Planung. , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202412, Produktform: Kartoniert, Redaktion: Köchling, Christina~Weimar, Bauhaus-Universität, Seitenzahl/Blattzahl: 168, Keyword: Architektur; Experimentelles Bauen; Gebäudetechnik; Haustechnik; Klimawandel; Lowtech; Solarenergie; Wasser; Ökohaus; Ökologie, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur, Fachkategorie: Einzelne Architekten und Architekturbüros~Materialien in der Architektur~Grüne Architektur und grünes Design, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 195, Höhe: 15, Gewicht: 464, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Figal, Günter: Günter Figal - Ästhetik der ArchitekturGünter Figal - Ästhetik der Architektur , Welche Gebäude sind schön? Philosophisch ist diese Frage eher ein Randthema gewesen. Dafür wird sie öffentlich breit und oft kontrovers diskutiert: Palast der Republik oder Hohenzollernschloss, Technisches Rathaus oder nachempfundene Altstadt - neu oder alt? Günter Figal nimmt solche Debatten in seinem Buch zum Anlass, nach zuverlässigen Kriterien für die ästhetische Beurteilung von Architektur zu fragen - nach solchen, die auf schöne alte Bauwerke ebenso zutreffen wie auch auf schöne neue. Wann ist ein Bauwerk ein Kunstwerk? Um das zu entscheiden klärt Figal, was ein Bauwerk eigentlich ist und wie man die Schönheit von Bauwerken genauer bestimmen kann. Er veranschaulicht seine Überlegungen an zahleichen, sehr verschiedenen Beispielen: an Bauwerken zum Beispiel von Frank Lloyd Wright, Ludwig Mies van der Rohe, Le Corbusier, Chipperfi eld Architects, Peter Zumthor und Kengo Kuma - an Wohnhäusern, Museen und Kirchen, an einem Meditationshaus, einem kaiserlichen Landhaus in Japan und an einem Konferenzgebäude in Weil am Rhein. Figal hat die beschriebenen Gebäude nicht nur gesehen, sondern auch photographiert, so dass Text und Bild einander ergänzen. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 202212, Produktform: Leinen, Autoren: Figal, Günter, Seitenzahl/Blattzahl: 144, Abbildungen: Duotone-Abbildungen, Keyword: Philosophie; Baukunst, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Architekturtheorie, Zeitraum: 1500 bis heute, Thema: Auseinandersetzen, Warengruppe: HC/Architektur, Fachkategorie: Moderne Philosophie: nach 1800, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Modo Verlag GmbH, Verlag: Modo Verlag GmbH, Verlag: modo verlag GmbH, Länge: 231, Breite: 174, Höhe: 20, Gewicht: 632, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Wie richtet man ein sicheres E-Mail-Konto ein, um Schutz vor Datenmissbrauch und Phishing zu gewährleisten?
1. Verwende eine starke Passphrase, die aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen besteht. 2. Aktiviere die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Sei vorsichtig beim Öffnen von E-Mail-Anhängen und klicke nicht auf verdächtige Links. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.